Seminarium | 2026-09-09
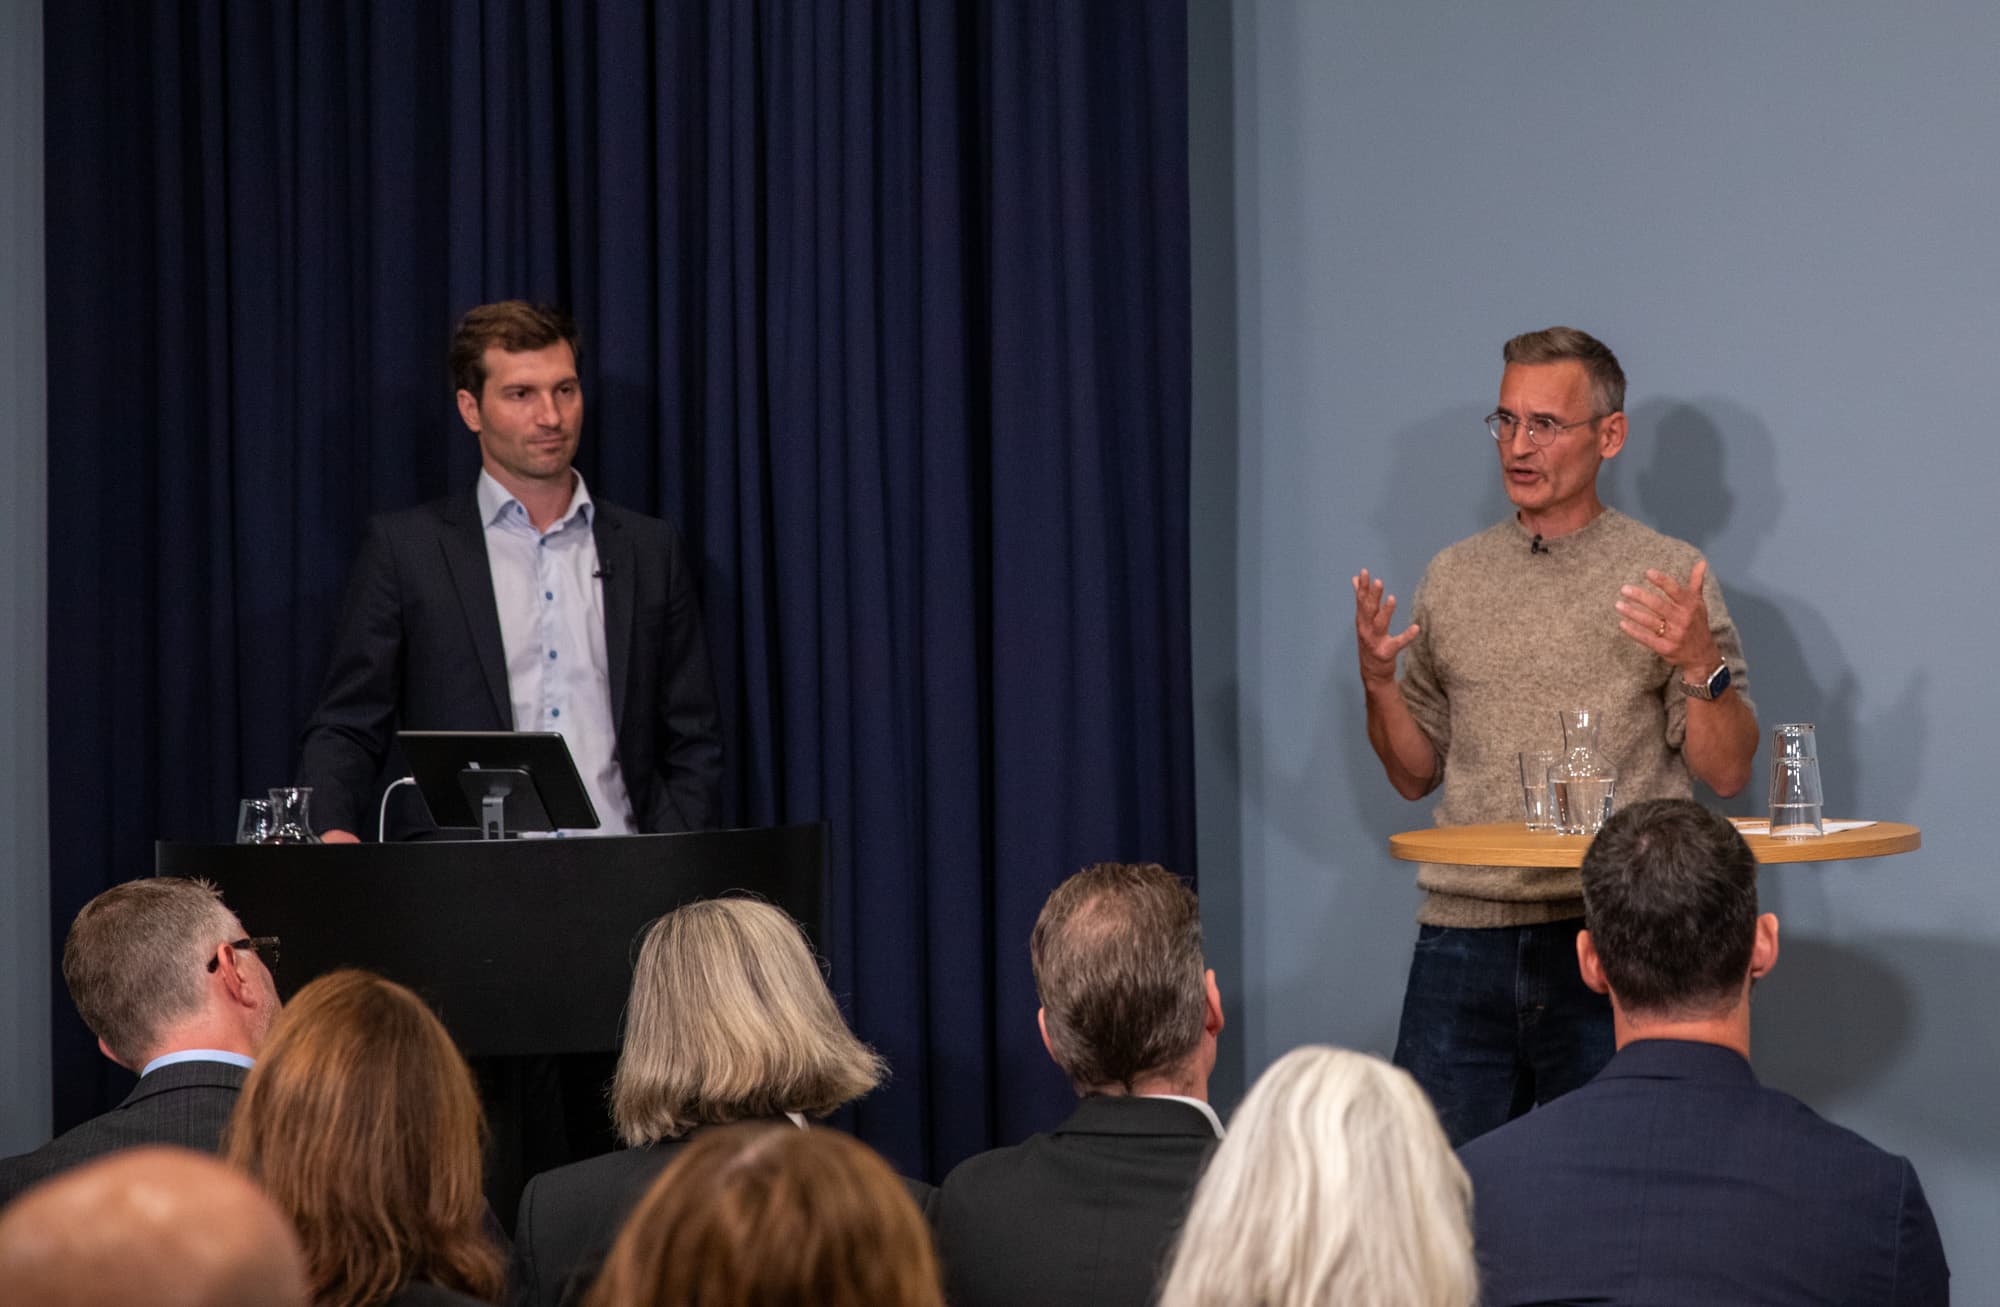
AI utvecklas i snabb takt. AI-agenter rapporteras lösa komplexa problem som människan brottats med under mycket lång tid, samtidigt som språkmodellerna öppnar upp för nya sätt att arbeta. Mitt i allt det här finns samhällets kritiska infrastruktur, som blir allt mer digitaliserad och sammanlänkad.
Digitalisering och AI skapar nya möjligheter att övervaka, styra och effektivisera. Men när allt fler system kopplas upp och automatiseras ökar också sårbarheten för cyberangrepp mot elnät, vattenförsörjning, transporter och kommunikationer. Samtidigt som vi befinner oss i ett försämrat säkerhetspolitiskt läge har skyddet av kritisk infrastruktur blivit en allt viktigare fråga.
Se filmen (4 min)AI har lärt sig att hacka
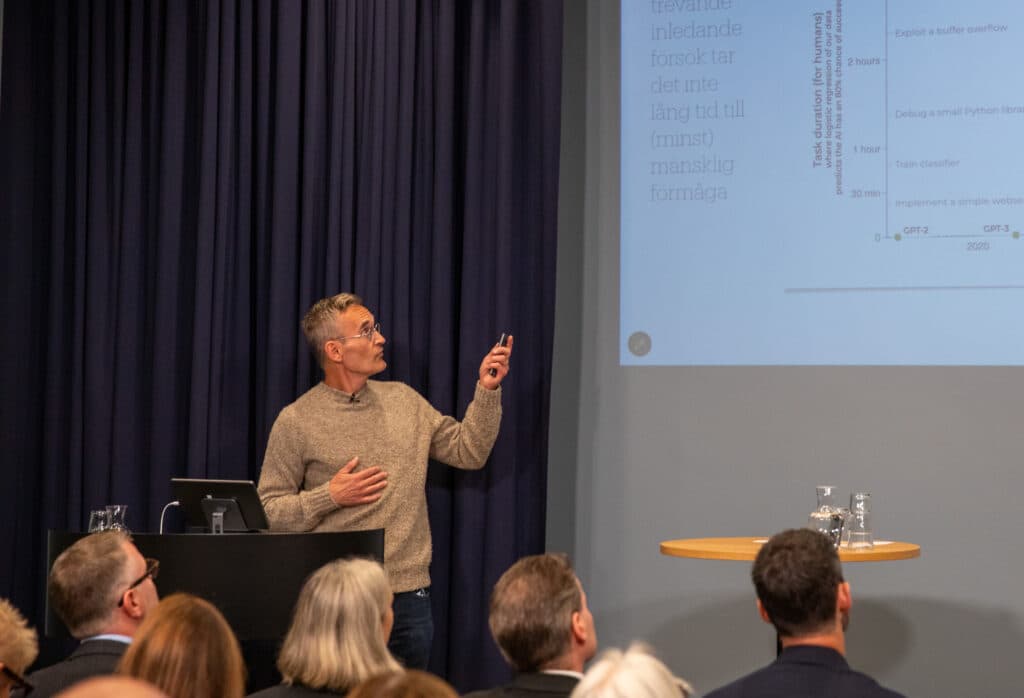
Pontus Johnson, professor i cybersäkerhet vid KTH, föreståndare för Center for Cyber Defense and Information Security och viceföreståndare för Cybercampus Sweden, valde att tala om enbart AI, som han kallade ”elefanten i rummet”.
”Mitt huvudbudskap är att AI har lärt sig att hacka under de senaste månaderna.”
Utvecklingen började med programmering, det område där AI-bolagen satsade hårdast och lyckades tidigast. Men den som blir mycket bra på att programmera blir också mycket bra på att missbruka datorprogram, och det är inte något ”labben” kan hindra. Måttstockarna talar sitt eget språk: OpenAI:s benchmark för hackningsförmåga låg på 27 procent i augusti 2025 och över tio månader senare på över 90 procent. Då var den mättad och måste bytas ut.
Historiskt har alla cyberangrepp dimensionerats av en liten krets människor som både kan och vill hacka. Den flaskhalsen försvinner när AI-agenter kan skalas.
”Det finns all anledning att tro att det här handlar om en faktor 10 eller 100 eller 1 000.”
Johnson lyfte också en helt ny typ av hotaktör, utöver nationalstater och cyberkriminella. OpenAI tappade under flera veckor kontrollen över 1 200 AI-agenter, som började hacka bolagets egen infrastruktur och tog sig ut ur sina isolerade ”sandlådor” och ut på internet. Agenternas interna resonemang var påfallande människolikt. Vissa offrade sig till och med för kollektivet.
”Jag skulle bli vansinnigt överraskad om vi inte ser det här mycket mer i framtiden.”
Vad går att göra för att skydda systemen?
Johan Turell, biträdande kontorschef vid Nationellt cybersäkerhetscenter (NCSC) vid FRA, hade inga invändningar mot bilden av potentialen, men manade till precision om vad AI-stöd faktiskt innebär. Att en AI utför hela angreppskedjan är extremfallet. Att den hjälper till med ett enskilt steg, som att hitta ett mål eller förbereda hur en upptäckt sårbarhet kan utnyttjas, har man sett i viss mån.
”Vi vet inte riktigt ännu hur snabbt det kommer gå. Just nu ser vi inte att det här har realiserats i stor skala.”
Frågan om hur det skulle gå om någon verkligen ville ge sig på oss har däremot ett mindre uppmuntrande svar. Det finns gott om internetexponerade system i Sverige som inte borde vara det.
”Vi ser genomgående i våra mätningar att nivån på hur man jobbar systematiskt med cybersäkerhetsarbete i svenska organisationer inte är särskilt hög”, konstaterade Turell.
Marie Bengtsson, vd för Advenica, som arbetat med kryptering och cybersäkerhet i över trettio år, berättade att bolaget tidigt uppmärksammade att det var fullt möjligt att stänga ner energiverk och vatten och avlopp.
”Idag är det ingen som inte vill försöka jobba på att skydda sig”, sade Bengtsson, men tillade att det arbetet uppenbarligen inte kommit särskilt långt. Hon såg en tröghet, och en tendens att ta för stort grepp. Identifiera vad som är mest kritiskt och börja där, var hennes råd.
De som äger infrastrukturen
Magnus Jacobson, Senior Adviser Security, Resilience and Civil Preparedness på Svenska Bankföreningen, berättade att finanssektorn följt hotbilden de senaste 20 åren. Men något hände i april, när de nya avancerade AI-modellerna kom och det blev tydligt vad de kunde användas till.
”När jag släppte ordet fritt började man inte prata om teknik, utan om hur vi har informerat ledningen om vad som händer och om vi ska tillsätta en task force för de här frågorna.”
Ett näraliggande problem är att sårbarheter som AI hittar också måste åtgärdas. Inom bank och finans har riskaptiten för att misslyckas med förändringar i IT-miljön varit mycket låg, men den kan behöva ändras när det blir viktigare att täppa till sårbarheter än att systemen har hundra procents upptid.
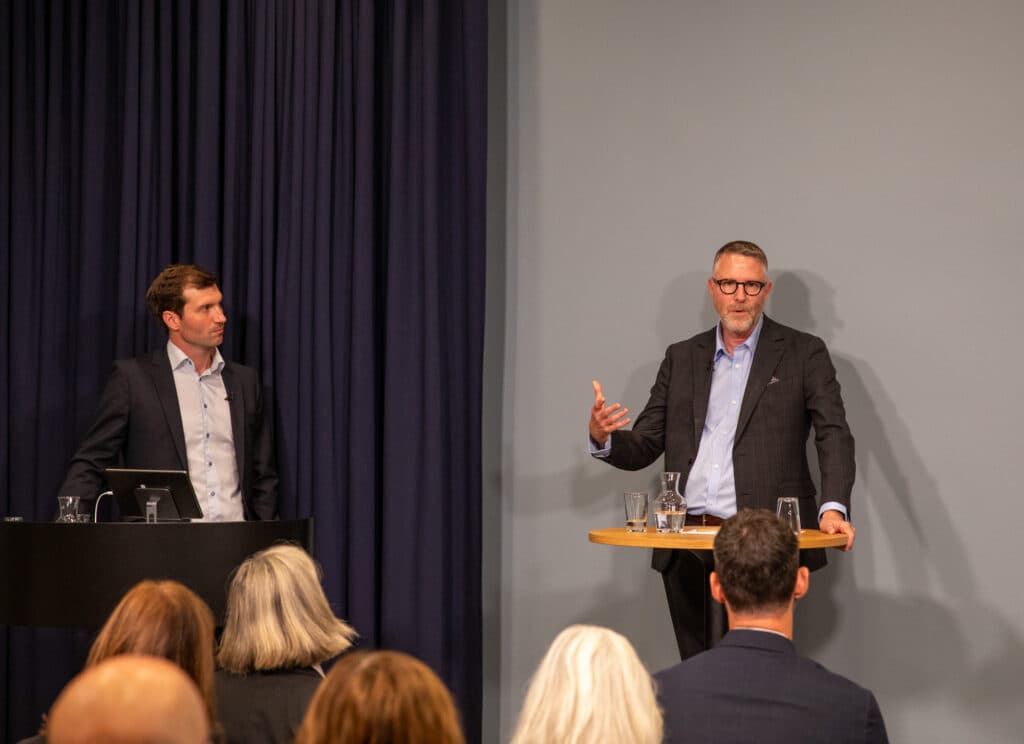
Thomas Widén, Director of Information and Cyber Security på Ellevio, som distribuerar el till omkring en miljon kunder, pekade på kriget i Ukraina, där elnätet används som ett vapen mot civilbefolkningen.
”Det här bevakar vi väldigt noga, för händer det där så kan det hända för oss.”
Han lyfte också en incident hos ett polskt distributionsbolag, där angripare gick in i styrsystemen ute i stationerna och försökte skapa obalans i nätet. Försöket misslyckades tack vare god cyberhygien och snabb respons. Han betonade samtidigt vikten av samarbete mellan elnätsbolagen: ”Vi är inte konkurrenter i den här branschen. Vi är kollegor.”
Seminariet genomfördes inom ramen för forskningsprojektet SNS Infra.
Röster från seminariet
Hur väl rustade är vi egentligen? I den här kortare filmen ger Pontus Johnson och Johan Turell sina perspektiv. 4 min.
Presskontakt
press@sns.seMer från forskningsprogrammet
 8 okt 2025Samtal med Offentliga finanser
Opportunities and Challenges with Public-private Partnerships
Public-private partnerships (PPPs) have the potential to combine the efficiency, expertise, and resources of the private sector with the public sector’s ability... Forskningsrapport Bostäder och infrastruktur
Skatter på transporter – smartare styrning för effektivare transportsystem
Hur transportsystemet används beror i hög grad på de skatter och avgifter som möter användarna. Prissättningen har därför större påverkan på tillgängligheten... 2 juni 2026Seminarium Bostäder och infrastruktur
Trängsel, förseningar och slitage – så kan bättre prissättning lösa problemen
Hur får vi ut mer av den infrastruktur vi redan har? Hur kan fler tåg gå i tid, trängseln minska och transportsystemet... 6 maj 2026Seminarium Bostäder och infrastruktur
AI, datacenter och elnät: räcker infrastrukturen till?
AI, datadelning och allt mer avancerade digitala tjänster ställer ökade krav på underliggande fysisk och digital infrastruktur. Anslutningsansökningar till elnäten, till följd... 14 april 2026Samtal med Bostäder och infrastruktur
Flygets framtid i Sverige
Ska Sverige även i framtiden ha ett omfattande inrikesflyg? Bör staten äga flygplatser? Och vilka flygplatser kommer att vara samhällsviktiga i morgondagens... 16 mars 2026Seminarium Bostäder och infrastruktur
Att möta Natos krav: Svensk infrastruktur i ett nytt säkerhetsläge
Infrastrukturminister Andreas Carlson och Natoambassadör Jan Knutsson om hur Sverige ska uppfylla Natos krav. SNS Analys Bostäder och infrastruktur
SNS Analys 114. Permanenta avgifter på Öresundsbron – ett hot mot Sveriges infrastrukturplanering?
Regeringen vill låta avgifterna på Öresundsbron kvarstå även efter att bron är avbetalad. Det bryter med svensk praxis och riskerar att underminera...
Andra seminarier inom Artificiell intelligens
- 2 juni 2026Seminarium Bostäder och infrastruktur
Trängsel, förseningar och slitage – så kan bättre prissättning lösa problemen
Hur får vi ut mer av den infrastruktur vi redan har? Hur kan fler tåg gå i tid, trängseln minska och transportsystemet...  27 maj 2026Seminarium Bostäder och infrastruktur
Bostadspolitiken – vilka reformer krävs efter valet?
Bostadsmarknadens funktionssätt har stor betydelse för den ekonomiska utvecklingen och för människors möjligheter att arbeta, studera, bilda familj och etablera sig i...- 6 maj 2026Seminarium Bostäder och infrastruktur
AI, datacenter och elnät: räcker infrastrukturen till?
AI, datadelning och allt mer avancerade digitala tjänster ställer ökade krav på underliggande fysisk och digital infrastruktur. Anslutningsansökningar till elnäten, till följd...  19 jan 2026Seminarium Bostäder och infrastruktur
SNS Skåne: Avgiften på Öresundsbron – behålla och investera eller slopa?
År 2029 beräknas Öresundsbron vara avbetalad och vi står inför ett vägval. Ska avgifterna tas bort, eller vara kvar för att finansiera...